
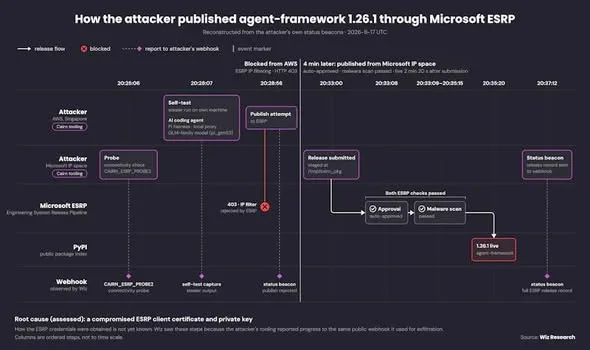
الهاكرز زرعوا برمجيات خبيثة داخل أدوات وكلاء الذكاء الاصطناعي التابعة لمايكروسوفت على PyPI ولم يكتفوا بذلك بل دفعوها عبر نظام الإصدار الرسمي لمايكروسوفت نفسه مستغلين شهادة الشركة المسروقة ومفتاحها الخاص
لكن تم إحباط المحاولة الأولى القادمة من بنية AWS وحظرها لكن المحاولة الثانية انطلقت من داخل شبكة تابعة لمايكروسوفت نفسها ونجحت في العبور ولا تزال طريقة تسريب المفتاح الخاص غامضة قيد التحقيق حتى الآن فيما رصدت Wiz ثلاث حالات مؤكدة لتسريب بيانات الضحايا قبل إزالة النسختين الخبيثتين في غضون ساعة واحدة فقط
أما منظومة الاختراق المعتمدة على الذكاء الاصطناعي لدى المهاجمين فقد كشفت جانبا من مسار الهجوم إذ كانت ترسل تقارير تقدم العمليات إلى نفس النطاق وعنوان الويب الذي استقبلت فيه البيانات المسروقة.